Rollen en toegang
Beheerrollen zeggen wat iemand mag instellen; datarollen, die je zowel aan leden als aan klanten geeft, zeggen welke records ze mogen lezen, toevoegen, wijzigen en verwijderen.
Twee soorten rollen bepalen wat iemand in een organisatie mag doen.
- Een beheerrol zegt wat iemand mag instellen: mensen, het datamodel, instellingen.
- Datarollen zeggen wat iemand met records mag doen: welke records ze mogen lezen, toevoegen, wijzigen of verwijderen.
Beheerrollen
Section titled “Beheerrollen”Elk lid heeft er precies één:
| Rol | Mag |
|---|---|
| Administrator | Alles: leden, afdelingen, instellingen, het datamodel, datarollen en alle records. |
| Builder | Het datamodel en de datarollen wijzigen, apps bouwen en kiezen wie ze mag openen, en publiceren. Werkt met records binnen de eigen datarollen. |
| Member | Met records werken, binnen de eigen datarollen. Stelt niets in. |
Administrators hebben altijd volledige toegang tot elk record. Een organisatie heeft altijd minstens één Administrator.
Datarollen
Section titled “Datarollen”Een datarol zegt per entiteit hoe ver elk van deze rechten reikt:
| Recht | Betekent |
|---|---|
| Lezen | De records zien. |
| Toevoegen | Records toevoegen, en voor wie. |
| Wijzigen | Records wijzigen. |
| Verwijderen | Records verwijderen. |
| Delen | Een record met één persoon delen. Zie Eigenaars en delen. |
| Toewijzen | Een record aan een andere eigenaar geven. |
Elk recht reikt tot een van deze niveaus. Elk niveau omvat de niveaus erbinnen:
Of Geen: helemaal geen records. Voor Toevoegen heten dezelfde niveaus Voor zichzelf, Voor de eigen afdeling enzovoort: voor wie iemand records mag toevoegen.
Eigen afdeling betekent de records van mensen in de eigen afdeling van de persoon.
Toegang per veld
Section titled “Toegang per veld”Een datarol kan ook losse velden van een entiteit beperken: Bewerkbaar, Alleen lezen of Verborgen. Een veld dat je laat zoals het is, volgt de velden die de rol niet noemt. Een verborgen veld verschijnt nergens voor mensen met alleen die rol: niet in lijsten, niet in exports en niet in de antwoorden van de assistent. Een berekend veld wijzigt niemand, dus Bewerkbaar en Alleen lezen tonen het allebei.
Toegang per koppeling
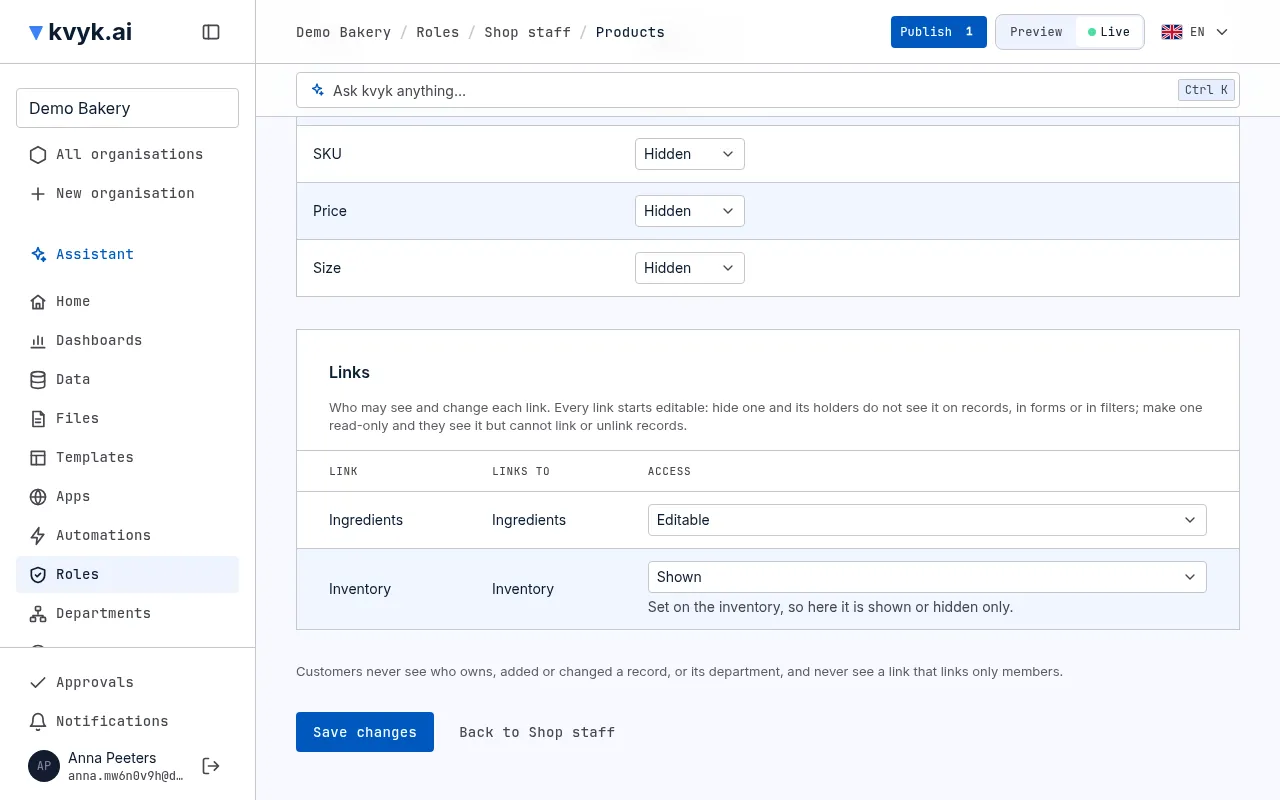
Section titled “Toegang per koppeling”Koppelingen kun je op dezelfde manier beperken, aan elke kant: open een entiteit op de pagina van de rol en zet elke koppeling onder Koppelingen op Bewerkbaar (de standaard), Alleen lezen of Verborgen.
- Een verborgen koppeling verschijnt niet voor mensen met alleen die rol: niet op de pagina van het record, in formulieren, lijsten of filters, en niet in hun apps.
- Een alleen-lezen koppeling toont de gekoppelde records, maar ze kunnen er geen records mee koppelen of loskoppelen.
- Een koppeling van een andere entiteit die naar deze wijst, zoals Inventory bij een product, stel je in op de records waar ze begint. Hier kan ze alleen Zichtbaar of Verborgen zijn.
- Een koppeling naar personen, zoals de Volunteers van een dienst, stel je op dezelfde manier in: bij Koppelt naar staat Personen.
Records van leden
Section titled “Records van leden”De ingebouwde entiteit Members, met één record per lid, werkt anders, want gegevens over personeel zijn standaard privé (zie Records van leden):
- elk lid leest zijn eigen record, welke rollen het ook heeft;
- de ingebouwde velden, zoals Name en Department, zijn voor iedereen alleen-lezen;
- de velden die je eraan toevoegt staan op Verborgen tenzij de rol ze anders instelt;
- geen rol kan het record van een lid toevoegen, verwijderen of aan iemand anders geven, en Niet aangemeld en klanten krijgen er geen toegang toe.
Meerdere rollen
Section titled “Meerdere rollen”Wie meerdere datarollen heeft, krijgt de ruimste: laat de ene rol iemand alle records lezen en de andere alleen de eigen records, dan leest die persoon alle records.
Niet aangemeld
Section titled “Niet aangemeld”Niet aangemeld is een ingebouwde datarol voor bezoekers van een openbare app die niet aangemeld zijn. Hij geeft helemaal geen toegang tot je hem wijzigt, en dan alleen om te lezen: alle records van een entiteit of geen, met velden getoond of verborgen. Niemand heeft hem, en je kunt hem niet hernoemen of verwijderen. Zie Kies wie een app mag openen.
Leden en klanten
Section titled “Leden en klanten”Leden en klanten hebben dezelfde datarollen. Niemand heeft een rol tot je ze geeft: zie Mensen hun datarollen geven.
Een klant krijgt uit een rol nooit meer dan een klant mag hebben:
- een afdelingsniveau geeft alleen de eigen records;
- een klant voegt alleen records voor zichzelf toe;
- een klant deelt of wijst nooit records toe, en krijgt niets op de entiteit Members;
- Full access en Niet aangemeld worden nooit aan een klant gegeven.
Own records zijn de records die iemand zelf toevoegde, en voor een klant ook het eigen klantrecord. Linked to them voegt de records toe die naar de persoon leiden: voor een klant naar het klantrecord, zoals bestellingen of boekingen; voor een lid naar het record van het lid of via een koppeling naar personen die het lid noemt, zoals de diensten die het werkt.
Welke links een record aan hen linken
Section titled “Welke links een record aan hen linken”Open de entiteit op de pagina van de rol om te zien welke links ze volgt:
- Heeft de entiteit één link naar Customers of Members, dan wordt die link gebruikt.
- Heeft ze er meerdere, zoals Ordered by en Gift for bij Orders, vink dan onder Gekoppeld aan hen via de links aan die tellen. Alleen mensen die via een aangevinkte link bereikt worden, zien het record. Zolang je er geen aanvinkt, kun je de rol niet bewaren.
- Een record kan een persoon ook via andere records bereiken, tot drie links ver. Een bestellijn is gelinkt aan de klant van haar bestelling: Order › Ordered by.
- Veel-op-veel-koppelingen tellen ook mee, van beide kanten. Een cursus die veel op veel gekoppeld is aan zijn Students is gelinkt aan elke klant die er een van is.
- Een koppeling naar personen kun je ook aanvinken: een dienst is dan gelinkt aan iedereen onder zijn Volunteers. Ze telt alleen als je haar aanvinkt.
De tabel van de rol toont de links in de kolom Linked through, of Choose on its page zolang er een keuze ontbreekt.
Velden die een rol niet noemt
Section titled “Velden die een rol niet noemt”Velden die ze niet noemt, op de pagina van een rol, zegt wat de houders mogen met elk veld dat je laat zoals het is, en met velden die later aan het datamodel bijkomen: Bewerkbaar, Alleen lezen of Verborgen. Een nieuwe rol begint op Verborgen, zodat de houders alleen de velden zien die je toont.
Wat klanten nooit zien
Section titled “Wat klanten nooit zien”Owner, Aangemaakt door, Laatst gewijzigd door en Department zijn altijd verborgen voor klanten, wat de rol ook zegt, omdat ze je medewerkers en je afdelingen noemen.
Een koppeling naar personen toont klanten haar namen alleen als bij de koppeling in het datamodel Namen tonen aan klanten die het record kunnen lezen aanstaat, en dan alleen-lezen, tenzij de rol haar verbergt. Een koppeling die alleen leden neemt, is altijd verborgen voor klanten. Klanten voegen nooit iemand toe aan zo een koppeling, en halen er nooit iemand uit.
Een winkel geeft zijn klanten bijvoorbeeld een rol met: Products, alle records lezen, met Name en Price zichtbaar; Orders, de via Ordered by aan hen gelinkte lezen en wijzigen, en voor zichzelf toevoegen; Order lines, de via Order › Ordered by aan hen gelinkte lezen.
Wat een klant toevoegt, is van hem. Een link naar Customers kan alleen naar de klant zelf wijzen, en eens ingesteld kan de klant hem niet meer wijzigen. Via een veel-op-veel-koppeling kan een klant een record alleen met zichzelf koppelen, en hij koppelt nooit een record los van een klant. Klanten wijzigen nooit hun eigen e-mailadres of toestemming, voegen nooit klanten toe of verwijderen ze, en delen of geven nooit records weg.
Mensen hun datarollen geven
Section titled “Mensen hun datarollen geven”Administrators geven en nemen datarollen af:
- Een lid: wanneer je het uitnodigt, of later op zijn pagina onder Personen.
- Een klant: op zijn pagina onder Personen, bij Datarollen: kies een rol onder Een rol geven en dan Rol geven. Afnemen naast een rol neemt ze weer af.
- Veel mensen tegelijk: selecteer op de pagina Personen mensen een voor een, of iedereen op de pagina, kies een rol onder Een datarol geven of afnemen en kies Geven of Afnemen. Zodra er een klant geselecteerd is, worden alleen je eigen datarollen aangeboden.
Klanten een rol geven die alle records van een entiteit leest, vraagt eerst bevestiging: ze zouden daar ook de records van andere klanten zien.
Datarollen voor nieuwe klanten
Section titled “Datarollen voor nieuwe klanten”Kies onder Datarollen voor nieuwe klanten op de pagina Personen de rollen waarmee een klant begint als je hem toevoegt, of als hij zijn account maakt in een van je apps. Een app kan op haar pagina haar eigen rollen kiezen: Die van de organisatie, of Eigen datarollen.
Administrators kunnen het ook aan de assistent vragen: “Klanten van de boekingsapp beginnen met de rol Gasten.” Op een kaart staat welke rollen nieuwe klanten krijgen en welke ze tot nu toe kregen, en bij de rollen van de organisatie dat de keuze geldt voor elke app zonder eigen rollen. Er verandert niets tot je Ja kiest. Maakt de assistent een app openbaar met aanmelden, of maakt hij een datarol voor de klanten ervan, dan biedt hij deze kaart in hetzelfde antwoord aan, zodat klanten die zich aanmelden niet zonder toegang beginnen. Klanten die al een account hebben, houden hun rollen.
Een datarol maken of wijzigen
Section titled “Een datarol maken of wijzigen”Builders en Administrators beheren datarollen op de pagina Rollen, in Preview. Wijzigingen bereiken Live als ze gepubliceerd zijn.
- Open Rollen en voeg een rol toe, of open een bestaande. Om te beginnen vanaf een rol die je al hebt, kies je Klonen ernaast: de nieuwe rol begint met dezelfde rechten en velden, met haar naam en (kopie), en wordt toegevoegd wanneer je haar opslaat.
- Geef ze een naam van 2 tot 60 tekens die nog geen andere rol heeft, kies wat de houders mogen met Velden die ze niet noemt en kies per entiteit het niveau van elk recht onder Wat ze toestaat.
- Om veel entiteiten tegelijk hetzelfde niveau te geven, zoek je ze op naam, selecteer je ze (of alle die overeenkomen), kies je het recht en het niveau, en kies je Instellen voor selectie.
- Om velden en koppelingen te beperken, kies je de naam van een entiteit en zet je elk veld, en elke koppeling onder Koppelingen, op Bewerkbaar, Alleen lezen of Verborgen.
- Kies Wijzigingen opslaan.
Heeft iemand anders de rol gewijzigd nadat je ze opende, dan wordt opslaan geweigerd in plaats van hun wijziging ongedaan te maken: laad de rol opnieuw en breng je wijziging opnieuw aan. Zie Samenwerken.
De pagina van een rol toont ook wie ze heeft: haar leden, met daarbij de machineleden van je API-sleutels, haar klanten, en voor Builders en Administrators de automatisaties die ze hebben. Mensen hun rollen geven doe je op de pagina Personen, zoals hierboven. Een rol die iemand of een automatisatie nog heeft, kun je niet verwijderen: neem de rol eerst af of haal ze uit de automatisatie.
Laat een wijziging mensen met een rol op Live meer doen, bijvoorbeeld alle records lezen waar ze alleen de eigen lazen, dan toont het publiceren dat onder Rollen zouden meer geven, en een Administrator publiceert het met Goedkeuren en publiceren. Publiceert een Builder het, dan zegt het publiceren dat en gaat het niet verder: de Administrators worden gevraagd in hun goedkeuringen en per mail; zodra er een goedkeurt, gaat de volgende publicatie door. Het publiceren waarschuwt ook voor elke entiteit of elk veld dat geen rol behalve Volledige toegang zou zien; zie Wijzigingen publiceren en terugdraaien.
Je kunt het ook aan de assistent vragen: “Maak een datarol Personeel: ze mogen hun eigen klokmomenten zien en toevoegen, maar niet die van collega’s.” Hij toont de rol op een kaart en maakt ze aan in Preview als je Ja kiest. Voegt de assistent entiteiten of velden toe, dan zegt zijn kaart ook per datarol wat elke rol ervan zal zien, per rol ingeklapt zodat je er een openklapt voor de velden, en wijst hij velden aan die gevoelig lijken, zoals lonen of inkoopprijzen, en wie ze zou zien. Zou iets wat hij maakte alleen gezien worden door mensen met Volledige toegang, dan zegt hij dat.
Waarom mag iemand iets?
Section titled “Waarom mag iemand iets?”De pagina van een record legt uit wat jij, of iemand anders, met dat record mag doen en waarom: welke rol of welke deling het toelaat. Builders en Administrators kunnen daar De toegang van iemand anders bekijken kiezen om de toegang van een collega te controleren. In Live kunnen Administrators ook De toegang van een klant bekijken kiezen: dat toont wat een klant in je apps met het record mag doen, en via welke link het hen bereikt.